BLOG |
Anúncios da Blink
Uma atualização sobre a análise pós-morte de 19 de setembro
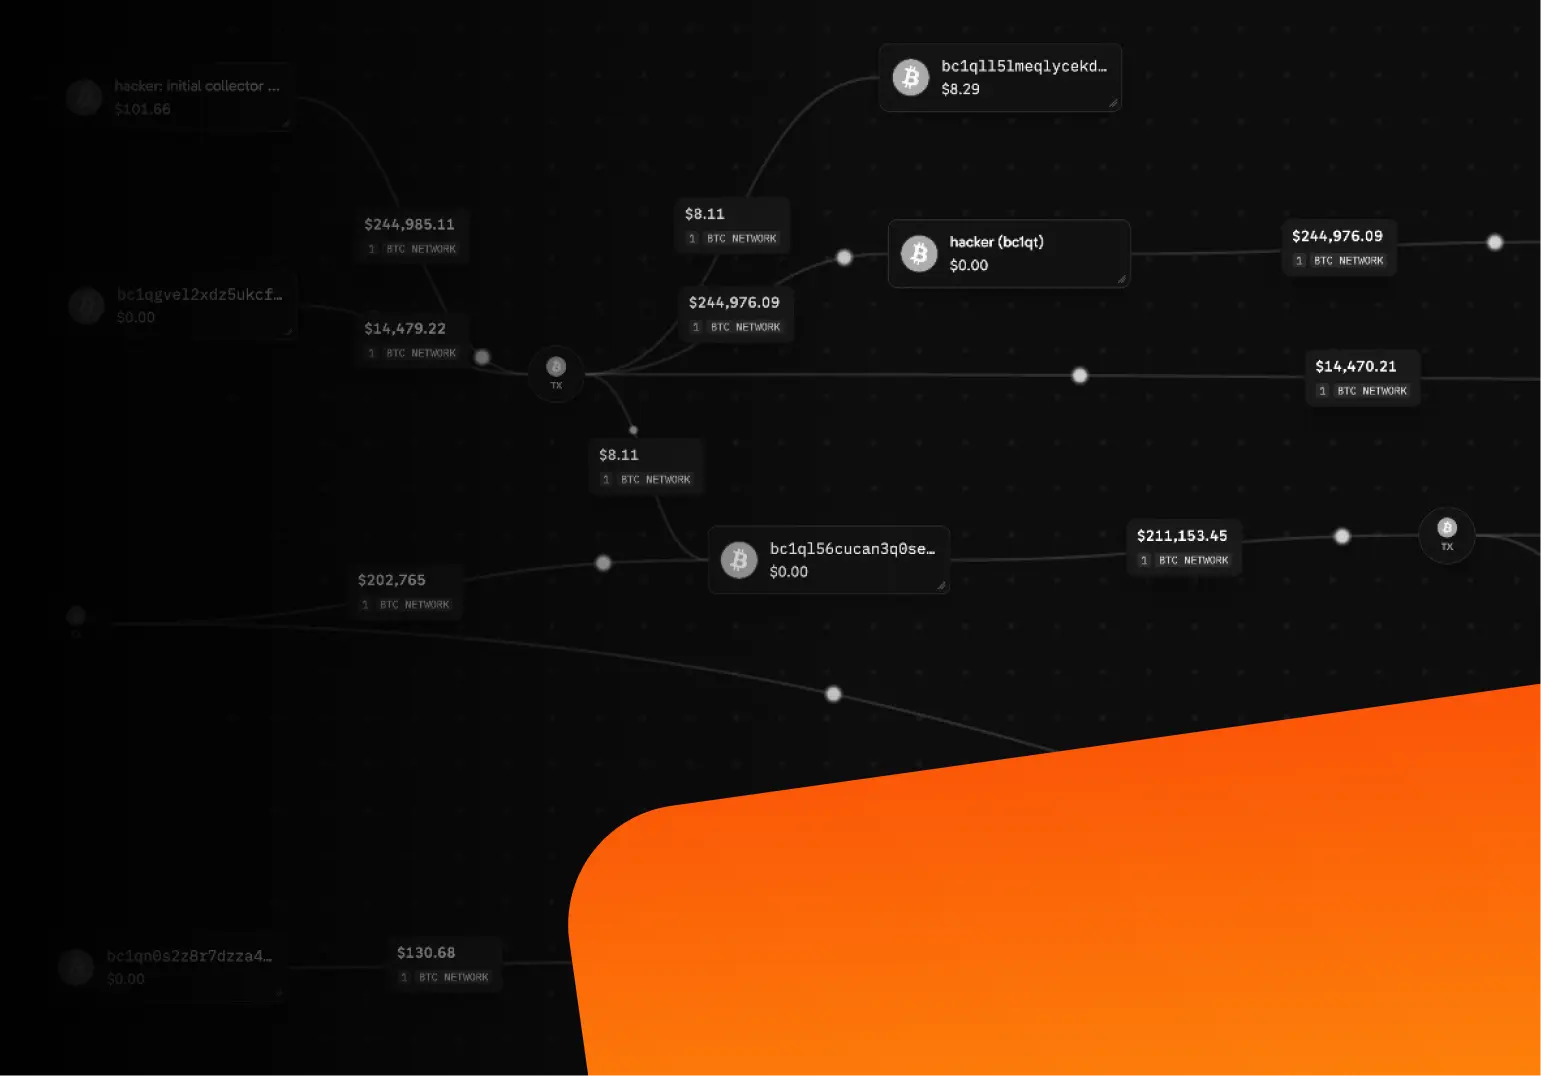


Hoje estamos publicando uma página que acompanha as moedas roubadas: “Rastreando as moedas do autor do ataque à Blink de 19 de setembro de 2026”. Ela lista todos os endereços, transações e canais Lightning que conseguimos associar ao autor do ataque e que podemos publicar hoje, e qualquer pessoa pode verificar cada um deles na blockchain pública.
Em 3 de outubro, publicamos a análise pós-incidente do ataque de 19 de setembro: como um invasor roubou cerca de 6,61 BTC de 24 contas do Blink, como todos os clientes afetados foram indenizados e uma recompensa de 50% sobre os fundos roubados. Desde então, o aviso de segurança referente ao nosso código também foi publicado: GHSA-w9wx-p7xr-7jvp. A análise pós-incidente tratava do que aconteceu internamente na Blink. Este artigo trata de para onde foi o dinheiro e por que estamos divulgando essa informação.
Queremos que todos os que estão trabalhando na recompensa tenham os mesmos dados que nós, tão atualizados quanto os nossos, para que possam ser o mais eficazes possível. A página contém esses dados: nós a atualizamos sempre que as moedas são movimentadas e quando confirmamos alguma novidade.
É improvável que consigamos pegá-lo sozinhos, por isso estamos pedindo que mais pessoas fiquem de olho. Ele é cauteloso: seu principal nó do Lightning só pode ser acessado pelo Tor, e sua atividade se estende por todas as horas do dia. O que ele não consegue esconder são as moedas: toda vez que elas se movimentam, isso acontece publicamente.
Ele já sabe que está sendo observado. A publicação não lhe traz nenhuma novidade sobre suas próprias moedas. Quanto mais pessoas estiverem observando, maiores serão as chances de alguém ver as moedas chegarem a um serviço que conhece seus clientes.
Um link é mais rápido do que uma solicitação. Os canais formais (acordos, escritórios de advocacia, solicitações de registros) são importantes, e nós os utilizamos, mas levam semanas e custam muito. Alguém que ignora todas as regras age mais rapidamente do que isso. Uma página pública chega às corretoras, aos analistas e a outras equipes no mesmo dia.
Uma observação sobre privacidade. Desenvolvemos nossas soluções pensando na privacidade das pessoas e continuaremos a fazê-lo. Esta página é diferente: ela rastreia o dinheiro roubado movimentado pela própria pessoa que o roubou, não cita nomes e não contém dados pessoais. Nossa comunidade ainda não chegou a uma conclusão definitiva sobre como lidar com moedas roubadas movimentadas com as mesmas ferramentas de privacidade que todos os demais utilizam. Nossa abordagem consiste em publicar apenas o que a blockchain mostra sobre as moedas do ladrão e em corrigir nossas informações publicamente. Gostaríamos de saber como outras pessoas lidariam com essa situação.
Ele se preparou durante semanas: começou a configurar seu nó Lightning dez dias antes do ataque ao Blink e, nove dias antes disso, já controlava cerca de 14 BTC. Desde então, ele não parou mais. No início de outubro, seu nó principal abriu um novo canal (1º de outubro), um segundo nó dele apareceu (2 de outubro), mais dois canais surgiram em seu nó principal (3 de outubro) e seu primeiro canal foi fechado, dando lugar a um novo (6 de outubro).
Na mesma semana, em 5 de outubro, ele atacou a Second, uma empresa que desenvolve sua própria versão do Ark (uma nova forma de efetuar pagamentos em Bitcoin), chamada Bark. Ele explorou uma falha no servidor Ark da Second, roubou 0,75 BTC dos próprios fundos da Second e continuou sondando o servidor até 6 de outubro; nenhum fundo de usuário foi afetado (veja o comunicado da Second). Ele financiou o ataque a partir da mesma carteira que recebeu as moedas roubadas da Blink e, pelo menos em parte, com essas mesmas moedas.
Considerando o quanto ele ainda está ativo, acreditamos que ele possa estar preparando um ataque em cascata: usando o que obtém de cada alvo para financiar o próximo, de modo que cada rodada lhe deixe com mais recursos para agir. Não sabemos quem será o próximo. Enquanto ele estiver ativo, pode haver um motivo a mais para que as equipes que estão desenvolvendo o Bitcoin como moeda para o dia a dia fiquem em alerta.
Se você administra um nó Lightning, uma federação, um serviço de swap ou uma corretora, compare o conteúdo desta página com o que você vê. Se o seu projeto já passou por algo semelhante, entre em contato conosco: vamos compartilhar o que temos primeiro e conversamos depois.
A página conta a história em seis capítulos, cada um com um gráfico no qual você pode clicar para navegar e a lista completa de endereços e transações relacionadas.
Cada item traz uma etiqueta que indica o nosso grau de certeza:
A página também mostra onde as moedas estão atualmente. Cerca de 0,87 BTC ainda permanece intacto em cinco dos endereços originais. Outros 4,84 BTC estão em um endereço que provavelmente é dele, sem movimentação desde 28 de setembro. Cerca de 1,64 BTC a mais está em endereços que ele usou no ataque à Second. Cada item mostra quando apareceu pela primeira vez na blockchain e a data em que o registramos pela primeira vez, e a lista completa pode ser baixada como um arquivo CSV.
“Tudo o que pudermos” tem limites, e nós os respeitamos:
Fique de olho nos endereços. Se houver movimentação de moedas a partir deles, especialmente em direção a uma corretora ou a qualquer serviço que identifique seus clientes, avise-nos imediatamente. O bloqueio depende de a notificação chegar à plataforma destinatária em questão de horas.
A recompensa de 50% permanece válida. Quem fornecer a informação que levar à recuperação receberá 25% do valor recuperado, e outros 25% serão destinados ao Bitcoin Beach, ao Bitcoin Ekasi, ao Afribit Kibera e às economias circulares que eles escolherem. Tudo o que consta na página já era de nosso conhecimento na data indicada; portanto, refazer o rastreamento não se qualifica, mas novas informações sobre para onde as moedas seguirão a partir daí sim. Os termos estão disponíveis em blink.sv/bounty-terms.
A página será atualizada à medida que as moedas forem se movimentando. Monitoramos os endereços listados 24 horas por dia e adicionamos cada movimento à página assim que possível. Novas descobertas são publicadas assim que as confirmamos e, quando outras pessoas estiverem envolvidas, assim que elas concordarem. Antes de cada atualização ser publicada, verificamos novamente todos os endereços e transações no blockchain.
Às vezes, cometeremos erros, e admitiremos isso. As correções aparecem na página como notas datadas; não reescrevemos o texto sem avisar. Se você identificar um erro, escreva para bounty@blinkbtc.com com [CORREÇÃO] no assunto.
Registramos a data e a hora dos dados da página na blockchain do Bitcoin usando o OpenTimestamps, juntamente com uma assinatura digital de nossa lista interna completa, no momento em que a página é publicada e a cada atualização. Qualquer pessoa pode, então, verificar se tudo o que listamos já existia na data e hora em que foi registrado.
Comece a receber e enviar bitcoin agora mesmo